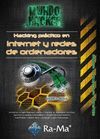
RAMOS VARÓN, ANTONIO ÁNGEL / BARBERO MUÑOZ, CARLOS ALBERTO / GRIJALBA GONZÁLEZ, JACINTO / OCHOA MARTÍN, ÁN
OBJETIVO DEL LIBRO
CAPÍTULO 1. CONCEPTOS IMPRESCINDIBLES Y PROTOCOLOS TCP/IP
1.1 CÓMO SE ORGANIZA INTERNET
1.1.1 Internet Society
1.1.2 Internet Engineering Task Force
1.1.3 Internet Engineering Steering Group
1.1.4 Internet Architecture Board
1.1.5 Internet Assigned Numbers Authority
1.1.6 World Wide Web Consortium
1.1.7 CERT University Of Carnegie Mellon
1.2 EL USO DE DOCUMENTACIÓN RFC
1.3 LAS DIRECCIONES IP
1.4 TIPOS DE REDES
1.4.1 Direcciones de clase A
1.4.2 Direcciones de clase B
1.4.3 Direcciones de clase C
1.4.4 Direcciones de clase D
1.4.5 Direcciones de clase E
1.5 MÁSCARAS DE RED
1.5.1 Subredes
1.6 ENRUTAMIENTO
1.6.1 Natting
1.6.2 Redes troncales
1.7 WELL KNOWN PORTS
1.8 NOMBRES DE DOMINIO, DNS
1.9 PROTOCOLOS
1.10 PROTOCOLOS A NIVEL DE RED
1.10.1 Protocolo IP
1.10.2 IPv4
1.10.3 IPv6
1.10.4 Protocolo ARP
1.10.5 Protocolo ICMP
1.11 PROTOCOLOS A NIVEL DE TRANSPORTE
1.11.1 Protocolo TCP
1.11.2 Protocolo UDP
1.12 PROTOCOLOS A NIVEL DE APLICACIÓN
1.12.1 Protocolo SMB
1.12.2 Protocolo SNMP
1.13 CONCLUSIONES
CAPÍTULO 2. BUSCAR UN VECTOR DE ATAQUE
2.1 SEGUIMIENTO DE UN OBJETIVO
2.2 RECOPILANDO INFORMACIÓN DESDE INTERNET
2.2.1 Las primeras técnicas y herramientas
2.2.2 Bases de datos Whois, Ripe, Nic
2.2.3 Transferencias DNS no autorizadas
2.2.4 IANA: información sobre direcciones IP
2.2.5 Trazado de rutas
2.2.6 Barridos PING
2.2.7 Consultas ICMP (Internet Control Message Protocol)
2.2.8 Maltego
2.2.9 Análisis de metadatos
2.2.10 Escaneo de puertos
2.3 CONCLUSIONES
CAPÍTULO 3. TÉCNICAS DE HACKING CONTRA LOS SISTEMAS Y CONTRAMEDIDAS
3.1 PENETRACIÓN DE SISTEMAS
3.1.1 Vulnerabilidades en los sistemas
3.1.2 Escaneadores de vulnerabilidades
3.1.3 Explotando la vulnerabilidad
3.1.4 Utilización de shell como payload
3.2 METASPLOIT FRAMEWORK
3.2.1 Configurando un exploit
3.3 TRANSFERENCIA DE ARCHIVOS
3.3.1 Configurando un servidor FTP
3.3.2 Descarga de herramientas mediante un script
3.3.3 Transfiriendo archivos con Meterpreter
3.4 VALIDACIÓN TRANSPARENTE EN LOS SISTEMAS
3.4.1 Validación mediante ataque de diccionario
3.4.2 Robando las contraseñas con un keylogger
3.5 CONCLUSIONES
CAPÍTULO 4. HACKING EN SISTEMAS WINDOWS
4.1 PENETRANDO EN SISTEMAS MICROSOFT
4.2 RECONOCIMIENTO DEL OBJETIVO
4.2.1 Uso de comandos NET
4.2.2 Aseguramiento contra sesiones nulas
4.2.3 Enumeración a través de la tabla NetBIOS
4.2.4 Enumeración usando el protocolo SNMP
4.2.5 Enumerando el registro de Microsoft Windows
4.2.6 Uso de programas para enumerar
4.3 ESCANEO DEL OBJETIVO
4.4 CONSOLIDANDO EL ACCESO AL SISTEMA
4.4.1 Objetivo la cuenta "administrador"
4.4.2 Ataques contra contraseñas de los usuarios
4.4.3 Robando el SAM
4.4.4 Métodos de cracking de contraseñas
4.4.5 Crackeando el SAM
4.5 MANTENIENDO EL ACCESO
4.5.1 Instalación de puertas traseras (backdoors)
4.5.2 Puertas traseras en modo shell
4.5.3 Puertas traseras gráficas
4.5.4 Escribir en el registro de Windows
4.6 EL BORRADO DE HUELLAS
4.7 CONCLUSIONES
CAPÍTULO 5. HACKING EN SISTEMAS LINUX
5.1 LA SEGURIDAD BÁSICA EN LINUX
5.1.1 Los usuarios en Linux
5.1.2 Los grupos en Linux
5.1.3 Administrando los permisos
5.1.4 Permisos especiales
5.2 OBTENIENDO INFORMACIÓN DE LA VÍCTIMA
5.2.1 Interrogando servidores de nombre (DNS)
5.2.2 Trazado de rutas
5.2.3 Escaneando la red
5.3 ENTRANDO EN EL HOST
5.3.1 OpenVAS
5.3.2 Hydra
5.3.3 Generación de diccionarios
5.3.4 Configurar SSH de forma segura
5.4 ESCALANDO PRIVILEGIOS
5.4.1 Explotando programas con SUID
5.4.2 Abusando de la ruta relativa "."
5.5 ACCEDER Y MANTENER EL ACCESO EN EL SISTEMA
5.5.1 SBD
5.5.2 Tunelización por SSH
5.5.3 Suplantando usuarios: Hashcat y RainbowTables
5.5.4 Borrado de huellas
5.6 CONCLUSIONES
ÍNDICE ALFABÉTICO
El objetivo de este libro es introducir al lector en el mundo del pentesting o hacking de sistemas informáticos, desde el punto de vista de un atacante o hacker, así como del lado de un administrador de sistemas o responsable de la seguridad informá